 HU
 EN
 TR
 DE
DDOS-SCHUTZ
Was ist ein DDoS-Angriff?
Ein Denial-of-Service-Angriff (Denial of Service oder DoS), auch Überlastungsangriff genannt, bzw. ein verteilter Denial-of-Service-Angriff (Distributed Denial of Service, DDoS) ist die vollständige oder teilweise Lähmung eines IT-Dienstes bzw. die Abweichung von dessen korrektem Betriebsmodus.
Ein Denial-of-Service-Angriff nutzt bekannte Schwachstellen einer bestimmten Anwendung oder eines Betriebssystems bzw. spezielle Protokolleigenschaften (Schwachstellen) aus. Sein Ziel ist es, zu verhindern, dass zugriffsberechtigte Benutzer auf wichtige Informationen, das Computersystem oder sogar das Computernetzwerk zugreifen können. Infolge des Angriffs wird das System erheblich langsamer, unzugänglich oder kann sogar zusammenbrechen. Das Wesentliche ist, den Zugriff auf den Zielrechner möglichst zu verhindern.
Wer kann Ziel sein?
DDoS-Angriffe sind heute das häufigste Angriffswerkzeug im Internet. Ein erfolgreich durchgeführter Angriff kann dem betroffenen Unternehmen erhebliche Umsatz- und Prestigeverluste verursachen, daher lohnt es sich auf jeden Fall, präventive Maßnahmen zu ergreifen und einen Aktionsplan für eine erfolgreiche Verteidigung zu entwickeln.
Gameserver, TeamSpeak-Server, VPS, Webshops, staatliche und finanzielle Organisationen, Medien- und Logistikunternehmen, Hotels – aber auch fast alle mittleren und großen Unternehmen können gefährdet sein.
Wie kann man sich dagegen verteidigen?
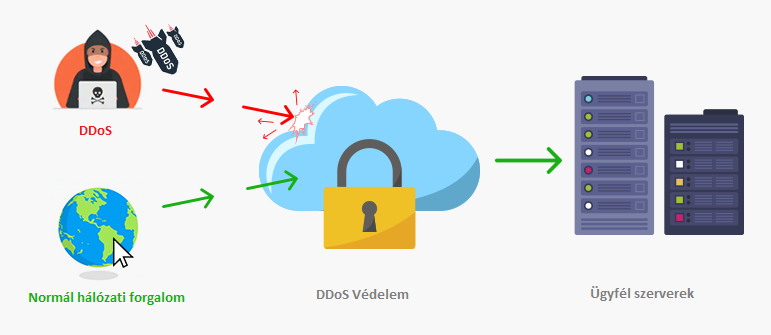
Um sich gegen einen DDoS-Angriff zu verteidigen, müssen wir einerseits rechtzeitig erkennen können, dass unser Dienst einer unrealistisch hohen, künstlich erzeugten Last ausgesetzt ist, und andererseits diesen Datenverkehr auf irgendeine Weise ableiten können.
Ein Unternehmen gerät in der Regel in eine schwierige Situation, wenn es versucht, dieses Problem allein zu lösen. Der auf seinen Dienst zielende erhöhte Datenverkehr verbraucht zwangsläufig einen erheblichen und stetig wachsenden Teil oder sogar die gesamte verfügbare Bandbreite. In einer solchen Situation ist es extrem schwierig, Maßnahmen zu ergreifen und das System zu verwalten.
Daher ist es ratsam, den DDoS-Angriffsschutz dem Dienstanbieter zu überlassen, dessen 24/7-Überwachungssysteme die Gefahr frühzeitig erkennen und den zusätzlichen Datenverkehr in eine andere Richtung umleiten können, bevor er das System des Kunden erreicht. Im Fall von HostingBazis wird die Datenverkehrsbereinigung beispielsweise durch einen virtuellen Filter bereitgestellt, dank dem die Bandbreite der einzelnen Unternehmen während des Angriffs nicht sinkt.
Alle Dienste unseres Unternehmens stehen automatisch unter Schutz.